
Pernah menerima pesan WhatsApp berisi link hadiah, undangan pernikahan digital, informasi paket, atau pemberitahuan dari bank? Sebaiknya jangan langsung mengekliknya.
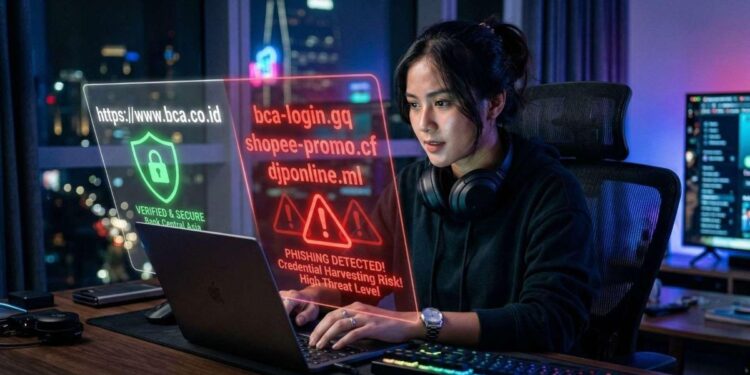
Di balik link yang terlihat biasa saja, bisa saja terdapat ancaman phishing yang bertujuan mencuri data pribadi, password, hingga informasi rekening.
Phishing merupakan salah satu bentuk kejahatan digital yang memanfaatkan kelengahan pengguna internet. Pelaku biasanya membuat website palsu yang tampilannya menyerupai situs resmi untuk mengelabui korban agar memasukkan informasi penting.
Masalahnya, tidak semua link phishing terlihat mencurigakan. Beberapa bahkan dibuat sangat mirip dengan website asli.
Lalu, bagaimana cara mengenali link phishing sebelum terlambat? Berikut 10 ciri yang perlu Anda ketahui.
Apa Itu Link Phishing?
Link phishing adalah tautan yang digunakan pelaku kejahatan siber untuk mengarahkan korban ke halaman atau layanan palsu.
Tujuannya adalah memperoleh informasi sensitif seperti:
- Username dan password.
- PIN dan kode OTP.
- Informasi kartu debit atau kredit.
- Data pribadi.
- Informasi akun media sosial.
- Akses ke akun perbankan atau dompet digital.
Link tersebut biasanya disebarkan melalui WhatsApp, SMS, email, media sosial, atau pesan pribadi.
Pelaku sering menggunakan identitas perusahaan, bank, marketplace, maupun instansi tertentu agar pesan terlihat meyakinkan.
10 Ciri Link Phishing yang Wajib Diwaspadai
1. Alamat Website Memiliki Ejaan yang Aneh
Salah satu cara paling mudah mengenali link phishing adalah memeriksa alamat website.
Pelaku sering membuat domain yang menyerupai situs asli dengan mengganti satu atau beberapa karakter.
Contohnya:
- Website resmi:
google.com - Contoh domain mencurigakan:
gooogle-login.example
Perhatikan huruf tambahan, tanda hubung, angka, atau karakter yang sengaja dibuat menyerupai nama domain asli.
Jangan hanya melihat nama yang muncul dalam pesan. Periksa alamat domain sebenarnya.
2. Menggunakan Domain yang Tidak Sesuai
Website resmi perusahaan biasanya menggunakan domain yang konsisten dengan identitas layanannya.
Jika Anda menerima link yang mengatasnamakan bank atau marketplace tetapi menggunakan domain yang tidak berhubungan, sebaiknya jangan langsung membukanya.
Perlu diingat, domain dengan ekstensi seperti .com, .net, atau .id tidak otomatis menjamin sebuah website aman.
Yang paling penting adalah memastikan domain tersebut benar-benar dimiliki atau digunakan oleh pihak resmi.
3. Pesan Meminta Anda Segera Bertindak
Phishing sering memanfaatkan rasa panik dan takut.
Contoh pesan yang patut dicurigai:
- Rekening Anda akan diblokir dalam 24 jam.
- Paket Anda gagal dikirim, segera konfirmasi.
- Akun Anda terdeteksi melakukan aktivitas mencurigakan.
- Hadiah Anda akan hangus jika tidak diklaim sekarang.
- Segera verifikasi data untuk menghindari penutupan akun.
Pelaku sengaja menciptakan tekanan agar korban tidak sempat melakukan pemeriksaan.
Jika menerima pesan seperti ini, jangan terburu-buru mengeklik tautannya.
4. Menawarkan Hadiah yang Terlalu Menggiurkan
Siapa yang tidak tertarik mendapatkan hadiah gratis?
Pelaku phishing sering menggunakan iming-iming hadiah untuk menarik perhatian korban.
Misalnya, pesan yang menyebutkan Anda memenangkan smartphone, uang tunai, voucher belanja, atau hadiah undian.
Padahal, link tersebut dapat mengarahkan Anda ke halaman palsu yang meminta data pribadi atau informasi pembayaran.
Jangan mudah percaya pada hadiah yang tidak pernah Anda ikuti proses undiannya.
5. Meminta Password, PIN, atau Kode OTP
Ini merupakan salah satu tanda paling berbahaya.
Jika sebuah halaman meminta Anda memasukkan password, PIN, atau kode OTP melalui tautan yang dikirim secara tiba-tiba, hentikan proses tersebut dan lakukan verifikasi.
Kode OTP dan PIN merupakan informasi rahasia yang tidak boleh diberikan kepada orang lain.
Jangan pernah memasukkan informasi tersebut pada halaman yang belum dipastikan keasliannya.
6. Menggunakan HTTPS tetapi Tetap Mencurigakan
Banyak orang menganggap website dengan HTTPS dan simbol gembok pasti aman.
Padahal, anggapan tersebut tidak sepenuhnya benar.
HTTPS menunjukkan bahwa koneksi antara browser dan website menggunakan enkripsi. Namun, HTTPS tidak membuktikan bahwa pemilik website dapat dipercaya.
Website phishing juga bisa menggunakan sertifikat HTTPS.
Jadi, jangan menjadikan simbol gembok sebagai satu-satunya patokan keamanan.
7. Tampilan Website Terlihat Tidak Profesional
Website palsu terkadang memiliki beberapa ciri seperti:
- Logo perusahaan terlihat buram.
- Tata letak halaman berantakan.
- Banyak kesalahan penulisan.
- Tombol tidak berfungsi dengan benar.
- Informasi kontak tidak jelas.
- Desain berbeda dari website resmi.
Meskipun demikian, website phishing modern dapat dibuat sangat mirip dengan situs asli. Karena itu, pemeriksaan domain tetap menjadi langkah penting.
8. Link Mengarah ke Halaman Login yang Tidak Biasa
Waspadai tautan yang mengarahkan Anda ke halaman login dengan alamat domain berbeda dari layanan yang sedang digunakan.
Contohnya, Anda menerima pesan yang mengatasnamakan marketplace, tetapi ketika membuka link, halaman login justru berada pada domain yang tidak berkaitan.
Jangan memasukkan username dan password sebelum memastikan alamat website tersebut benar.
9. Link Menggunakan URL Shortener yang Tidak Jelas
URL shortener merupakan layanan untuk memperpendek alamat website.
Contohnya, alamat panjang dapat diubah menjadi tautan pendek.
Layanan ini sebenarnya tidak berbahaya. Namun, pelaku phishing juga dapat memanfaatkannya untuk menyembunyikan alamat tujuan sebenarnya.
Jika menerima tautan pendek dari orang tidak dikenal, jangan langsung mengekliknya.
Mintalah alamat website lengkap atau periksa tujuan tautan menggunakan layanan pemeriksaan URL yang terpercaya.
10. Meminta Anda Mengunduh File atau Aplikasi
Beberapa serangan phishing tidak hanya menggunakan halaman website palsu, tetapi juga menyertakan file berbahaya.
Contohnya:
- File APK yang dikirim melalui WhatsApp.
- Dokumen dengan lampiran mencurigakan.
- File yang mengaku sebagai tagihan.
- Aplikasi yang diklaim sebagai layanan resmi.
Jangan menginstal aplikasi dari sumber tidak dikenal hanya karena menerima pesan yang terlihat meyakinkan.
Cara Memeriksa Link Phishing Sebelum Dibuka
Jika Anda menerima link mencurigakan, ada beberapa langkah yang dapat dilakukan sebelum mengaksesnya.
1. Periksa Alamat Domain
Perhatikan nama domain secara teliti. Pastikan tidak ada karakter tambahan, kesalahan ejaan, atau nama domain yang tidak sesuai.
2. Gunakan Layanan Pemeriksa URL
Anda dapat memanfaatkan beberapa layanan keamanan berikut:
- Google Safe Browsing: https://transparencyreport.google.com/safe-browsing/search
- VirusTotal: https://www.virustotal.com/
- URLVoid: https://www.urlvoid.com/
Layanan tersebut dapat membantu memeriksa reputasi atau indikasi ancaman pada alamat website.
Namun, hasil pemeriksaan yang menyatakan tidak ditemukan ancaman bukan jaminan bahwa sebuah link sepenuhnya aman.
Hindari mengirimkan URL yang berisi token pribadi atau tautan reset password karena informasi tersebut bisa bersifat rahasia.
3. Akses Website Melalui Alamat Resmi
Jika menerima pesan dari bank, marketplace, atau perusahaan tertentu, jangan menggunakan link yang dikirimkan.
Lebih baik buka aplikasi resmi atau ketik alamat website perusahaan secara langsung melalui browser.
4. Jangan Memasukkan Data Pribadi Sembarangan
Jangan pernah memberikan password, PIN, kode OTP, atau informasi keuangan melalui halaman yang belum dipastikan keasliannya.
Apa yang Harus Dilakukan Jika Terlanjur Mengeklik Link Phishing?
Jangan langsung panik. Tindakan yang perlu dilakukan bergantung pada apa yang terjadi setelah link dibuka.
Jika hanya membuka link:
- Tutup halaman tersebut.
- Jangan mengunduh atau menginstal file.
- Jangan memberikan izin akses yang tidak diperlukan.
- Jalankan pemeriksaan keamanan perangkat jika ada aktivitas mencurigakan.
Jika sudah memasukkan password:
- Segera ganti password melalui aplikasi atau website resmi menggunakan perangkat yang aman.
- Keluar dari sesi login yang tidak dikenal.
- Aktifkan autentikasi dua faktor.
- Periksa aktivitas login dan informasi pemulihan akun.
Jika sudah memberikan PIN, OTP, atau informasi rekening:
- Segera hubungi bank atau penyedia layanan keuangan melalui kanal resmi.
- Minta pemblokiran atau pengamanan akses jika diperlukan.
- Periksa transaksi yang tidak dikenal.
- Simpan bukti komunikasi dan transaksi.
Jika sudah menginstal APK mencurigakan:
- Jangan membuka aplikasi tersebut kembali.
- Putuskan koneksi internet jika perangkat menunjukkan aktivitas mencurigakan.
- Gunakan perangkat lain yang aman untuk menghubungi layanan keuangan jika diperlukan.
- Lakukan pemeriksaan keamanan dan pertimbangkan bantuan teknisi profesional.
Tips Mencegah Serangan Phishing
Agar tidak mudah menjadi korban phishing, biasakan menerapkan beberapa kebiasaan berikut:
- Jangan sembarangan mengeklik link dari nomor tidak dikenal.
- Periksa alamat domain sebelum memasukkan informasi login.
- Jangan pernah membagikan kode OTP kepada siapa pun.
- Gunakan password berbeda untuk setiap akun penting.
- Aktifkan autentikasi dua faktor.
- Perbarui sistem operasi dan browser secara berkala.
- Hindari mengunduh aplikasi dari sumber tidak resmi.
- Jangan mudah percaya pada pesan hadiah atau ancaman pemblokiran akun.
Kesimpulan
Phishing merupakan ancaman keamanan digital yang dapat menyerang siapa saja, baik pengguna smartphone Android, iPhone, maupun komputer dan laptop.
Link phishing tidak selalu terlihat mencurigakan. Bahkan, beberapa dibuat menyerupai website resmi sehingga pengguna sulit membedakannya.
Karena itu, selalu periksa alamat website, jangan mudah percaya pada pesan mendesak, dan hindari memberikan informasi rahasia melalui tautan yang tidak jelas sumbernya.
Ingat, satu kali salah mengeklik link bisa membuka jalan bagi pencurian data pribadi. Lebih baik meluangkan waktu beberapa detik untuk memeriksa sebuah tautan daripada menanggung kerugian akibat penipuan digital.
Bagikan artikel ini kepada keluarga dan teman agar semakin banyak pengguna internet yang memahami cara mengenali link phishing.