
Dunia web development kembali dikejutkan oleh isu keamanan serius pada PHP. Dua kerentanan kritis bernama PHP2Shell—CVE-2026-109618 dan CVE-2026-109619—dilaporkan dapat dimanfaatkan penyerang untuk menjalankan kode secara jarak jauh atau remote code execution (RCE) tanpa autentikasi. Karena PHP masih menjadi fondasi jutaan website, CMS, aplikasi bisnis, dan layanan online di seluruh dunia, patch darurat ini menjadi prioritas bagi banyak perusahaan dan pemilik server.
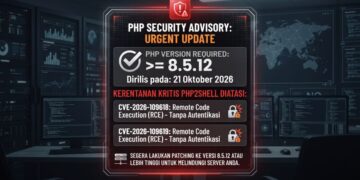
Tim pengembang PHP telah merilis versi perbaikan pada 21 Oktober 2026: PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. PHP menegaskan bahwa pemilik server yang menjalankan PHP sebaiknya segera melakukan pembaruan, karena tidak ada mitigasi lengkap selain menginstal versi patch.
Apa itu PHP2Shell?
PHP2Shell adalah istilah yang digunakan untuk dua kerentanan keamanan kritis pada inti PHP. Kerentanan ini memungkinkan penyerang mengeksekusi perintah atau kode berbahaya di server melalui celah pada PHP core, bukan hanya pada plugin atau tema tertentu.[docker]
Dampaknya bisa sangat luas. Jika berhasil dieksploitasi, penyerang berpotensi mengambil alih aplikasi web, mencuri data, menyisipkan malware, memanipulasi konten website, atau menggunakan server sebagai bagian dari serangan lanjutan. Kerentanan ini dilaporkan memengaruhi PHP dari versi 5.4 hingga versi yang didukung saat ini, termasuk PHP 8.2, 8.3, 8.4, dan 8.5.
Versi PHP yang Wajib Diperbarui
Patch resmi telah tersedia untuk cabang PHP yang masih didukung. Berikut versi minimum yang harus digunakan:
| Cabang PHP | Versi patch minimum | Status dukungan |
|---|---|---|
| PHP 8.5 | 8.5.12 | Aktif hingga 31 Desember 2027, keamanan hingga 31 Desember 2029 |
| PHP 8.4 | 8.4.27 | Keamanan hingga 31 Desember 2028 |
| PHP 8.3 | 8.3.36 | Keamanan hingga 31 Desember 2027 |
| PHP 8.2 | 8.2.35 | Keamanan berakhir 31 Desember 2026 |
| PHP 8.1 ke bawah | Tidak ada patch resmi dari proyek PHP | Sudah end of life |
PHP 8.1 dan versi lebih lama tidak lagi menerima pembaruan resmi dari proyek PHP. Artinya, server yang masih memakai PHP 7.4, 8.0, atau 8.1 berada pada posisi paling berisiko dan perlu segera bermigrasi ke cabang yang masih didukung.
Mengapa Isu Ini Begitu Serius?
PHP tetap menjadi salah satu bahasa server-side paling banyak digunakan di dunia. Banyak website, toko online, sistem internal perusahaan, portal layanan publik, dan aplikasi berbasis WordPress, Laravel, Symfony, hingga aplikasi kustom masih berjalan di atas PHP.
Pemindaian awal yang dikutip dari Censys menunjukkan bahwa dari sekitar 1,577 juta server PHP yang versinya dapat diidentifikasi, sekitar 1,15 juta server atau 73 persen masih menjalankan PHP 8.1 atau lebih lama. Versi-versi tersebut sudah tidak menerima pembaruan keamanan resmi dari proyek PHP.
Kondisi ini menjelaskan mengapa isu PHP2Shell tidak hanya menjadi urusan developer. Ini juga menjadi urusan pemilik website, penyedia hosting, administrator server, dan tim IT perusahaan.
Bagaimana dengan PHP 8.5?
PHP 8.5 adalah versi mayor yang dirilis pada 20 November 2025. Versi ini membawa sejumlah peningkatan modern, termasuk URI extension, pipe operator (|>), dan dukungan clone with untuk memodifikasi properti saat meng-clone objek.
Namun, menggunakan PHP 8.5 saja belum cukup. Server harus menggunakan minimal PHP 8.5.12, karena versi tersebut memuat perbaikan untuk kedua kerentanan kritis PHP2Shell. PHP secara resmi menyarankan semua pengguna PHP 8.5 untuk segera memperbarui ke 8.5.12.
Langkah yang Harus Dilakukan Pemilik Website
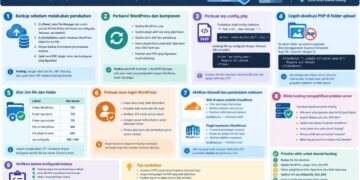
Jika website atau server Anda menggunakan PHP, lakukan langkah berikut segera:
- Cek versi PHP saat ini. Gunakan
php -vmelalui SSH/CLI, atau periksa melalui panel hosting seperti cPanel, Plesk, DirectAdmin, atau dashboard cloud Anda. - Perbarui ke patch terbaru.
- PHP 8.5 harus minimal 8.5.12.
- PHP 8.4 minimal 8.4.27.
- PHP 8.3 minimal 8.3.36.
- PHP 8.2 minimal 8.2.35.
- Jangan tetap memakai PHP 8.1 atau lebih lama. Migrasikan aplikasi ke PHP 8.2 sebagai batas minimum, meskipun PHP 8.2 sendiri akan berakhir masa dukungan pada 31 Desember 2026.
- Uji aplikasi sebelum update production. Lakukan pembaruan di staging atau environment pengujian terlebih dahulu, terutama jika menggunakan CMS, framework, atau plugin lama.
- Perbarui dependensi aplikasi. Jalankan
composer updatebila memakai Composer, lalu perbarui WordPress, plugin, tema, Laravel, Symfony, atau aplikasi kustom ke versi yang kompatibel. - Aktifkan monitoring dan backup. Pastikan backup berjalan sebelum update, lalu pantau log error, log akses, serta aktivitas mencurigakan setelah patch diterapkan.
Catatan untuk Pengguna PHP 8.5
Bagi server yang sudah menjalankan PHP 8.5, ini adalah kabar baik karena berada di cabang versi paling baru dan memiliki dukungan keamanan hingga 31 Desember 2029.
Namun, pastikan versi persisnya sudah 8.5.12 atau lebih baru. Jika server masih berada di PHP 8.5.11 atau sebelumnya, server masih terpapar kerentanan PHP2Shell dan perlu segera diperbarui.
Pentingnya Update Rutin
Isu PHP2Shell menegaskan satu hal: menjaga versi PHP bukan sekadar urusan performa, tetapi bagian penting dari keamanan website. PHP memiliki siklus dukungan dua tahun untuk perbaikan bug dan fitur, dilanjutkan dua tahun untuk perbaikan keamanan kritis. Setelah masa tersebut berakhir, cabang versi tersebut dinyatakan end of life dan tidak lagi mendapat patch resmi.
Bagi pemilik website, rekomendasi paling praktis adalah:
- Gunakan PHP 8.3, 8.4, atau 8.5 untuk produksi.
- Prioritaskan PHP 8.5 untuk proyek baru karena dukungan keamanannya paling panjang.
- Jadwalkan pengecekan versi PHP dan pembaruan patch secara berkala.
- Jangan menunda update keamanan, terutama saat vendor mengeluarkan patch darurat.
Kesimpulan
PHP2Shell adalah pengingat penting bahwa keamanan aplikasi web dimulai dari infrastruktur dasar. Kerentanan kritis pada PHP core dapat berdampak luas, sehingga pembaruan ke PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35 harus dilakukan segera sesuai cabang versi yang digunakan.
Bagi server yang sudah memakai PHP 8.5, pastikan versinya minimal 8.5.12. Bagi yang masih menggunakan PHP 8.1 ke bawah, migrasi ke versi yang didukung bukan lagi pilihan opsional, melainkan kebutuhan mendesak untuk melindungi website, data pengguna, dan reputasi bisnis.