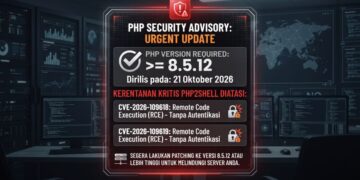

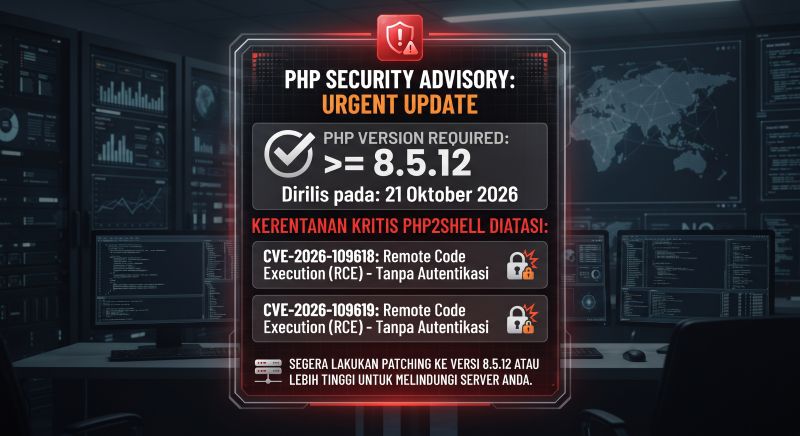
Jika server Anda sudah memakai PHP 8.5, pastikan versinya minimal PHP 8.5.12. Versi ini dirilis pada 21 Oktober 2026 untuk menutup dua kerentanan kritis PHP2Shell, yaitu CVE-2026-109618 dan CVE-2026-109619, yang dapat menyebabkan remote code execution tanpa autentikasi.
PHP 8.5.11 dan versi 8.5 sebelumnya masih rentan. PHP menyatakan pembaruan adalah solusi lengkap untuk kerentanan ini, sehingga jangan menunda patch keamanan ini.
Sebelum Update
Lakukan langkah berikut agar proses update tidak mengganggu website:
- Buat backup penuh file website, database, dan konfigurasi server.
- Cek versi PHP saat ini dengan perintah:
php -vJika hasilnya di bawah 8.5.12, server perlu diperbarui.
- Catat daftar extension PHP yang aktif, misalnya
mysqli,curl,gd,zip,mbstring, danintl:
php -m- Uji di staging bila tersedia, terutama jika website memakai WordPress, Laravel, atau aplikasi PHP kustom.
- Pilih jam sepi untuk update production agar dampak gangguan minimal.
Update di Ubuntu atau Debian
Pada Ubuntu dan Debian, patch keamanan biasanya dikirim melalui repositori resmi distribusi. Pada beberapa distribusi, nomor versi yang tampil di php -v bisa tetap sama, tetapi paketnya sudah memuat perbaikan CVE; verifikasi juga melalui changelog atau security notice vendor.
Jalankan:
sudo apt update
sudo apt list --upgradable | grep php
Kemudian perbarui paket PHP 8.5:
sudo apt install --only-upgrade 'php8.5*'Setelah selesai, restart PHP-FPM dan web server:
sudo systemctl restart php8.5-fpm
sudo systemctl restart nginx
Jika memakai Apache dengan mod_php, gunakan:
sudo systemctl restart apache2Panduan instalasi dan upgrade PHP 8.5 di Ubuntu/Debian juga merekomendasikan pembaruan rutin melalui apt update, lalu restart PHP-FPM dan web server setelah patch diterapkan.
Update di cPanel atau Shared Hosting
Pada shared hosting, Anda biasanya tidak dapat mengompilasi atau mengganti binary PHP secara langsung. Yang perlu dilakukan adalah memastikan penyedia hosting sudah menerapkan patch dan versi PHP yang dipilih sudah diperbarui.
Langkahnya:
- Masuk ke cPanel.
- Buka MultiPHP Manager atau Select PHP Version.
- Pastikan domain menggunakan PHP 8.5.
- Periksa versi PHP melalui
phpinfo()atau menu PHP Version. - Jika masih menunjukkan versi di bawah 8.5.12, hubungi penyedia hosting dan minta konfirmasi apakah CVE-2026-109618 dan CVE-2026-109619 sudah dipatch.
- Hapus file
phpinfo()setelah pemeriksaan selesai agar tidak membocorkan informasi server.
cPanel juga telah menerbitkan pemberitahuan rilis keamanan kritis untuk kedua CVE tersebut, sehingga patch biasanya didistribusikan melalui EasyApache 4 atau mekanisme update cPanel.
Update di Docker
Jika aplikasi berjalan di Docker, perbarui base image PHP ke tag yang sudah memuat 8.5.12, lalu rebuild dan deploy ulang container.
Contoh pada Dockerfile:
FROM php:8.5.12-fpmKemudian jalankan:
docker compose build --no-cache
docker compose up -d
Jangan hanya restart container lama, karena image lama masih berisi PHP yang rentan. Docker juga telah menerbitkan panduan respons terhadap PHP2Shell, sehingga pastikan image resmi yang digunakan sudah diperbarui.
Verifikasi Setelah Update
Setelah update, pastikan patch benar-benar aktif.
php -vHasil yang aman:
PHP 8.5.12Untuk memastikan website memakai versi yang sama, buat file sementara bernama info.php di root domain:
<?php
phpinfo();
Akses https://domainanda.com/info.php, periksa bagian PHP Version, lalu hapus file tersebut segera.
Checklist Pasca-Update
- PHP menunjukkan versi 8.5.12 atau lebih baru.
- PHP-FPM dan web server sudah direstart.
- Website dapat diakses normal.
- Formulir kontak, login, upload file, dan checkout berfungsi.
- Tidak ada error baru di log aplikasi.
- Backup sebelum update tersimpan aman.
- CMS, plugin, tema, dan dependency Composer juga diperbarui.
- File
phpinfo()sudah dihapus.
Periksa log untuk memastikan tidak ada error setelah restart:
sudo tail -f /var/log/nginx/error.log
sudo tail -f /var/log/php8.5-fpm.log
Catatan Penting
Update PHP saja belum cukup jika aplikasi, plugin, atau tema masih rentan. Setelah patch PHP diterapkan, perbarui juga WordPress, plugin, tema, Laravel, dan paket Composer. Keamanan website yang baik mencakup update rutin, pembatasan akses, backup, serta pemantauan log.
Kesimpulan: untuk server PHP 8.5, target akhirnya sederhana—pastikan php -v menunjukkan 8.5.12 atau lebih baru, restart PHP-FPM/web server, lalu uji fungsi utama website. Versi ini adalah perbaikan resmi untuk dua kerentanan kritis PHP2Shell.