
Menggunakan password yang sama untuk semua akun memang memudahkan hidup, tetapi juga membuka satu pintu besar bagi penipu digital. Jika satu layanan mengalami kebocoran data, seluruh akun lain yang memakai password sama berpotensi langsung dibobol melalui serangan credential stuffing.
Mengapa satu password berbahaya
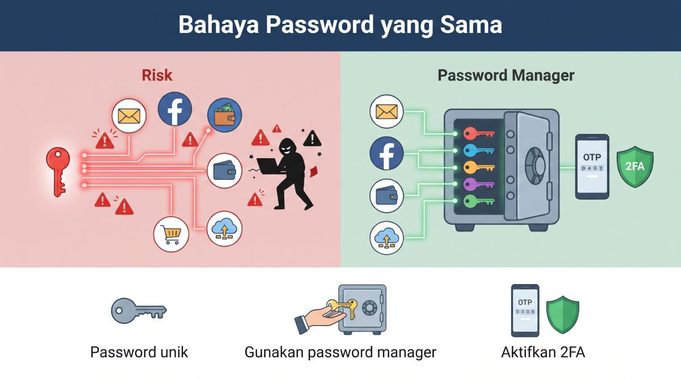
Banyak orang memakai password sama karena mudah diingat: email, media sosial, e-commerce, dompet digital, dan akun kerja memakai kombinasi yang identik. Masalahnya, ketika satu situs mengalami kebocoran, kombinasi email dan password Anda bisa berakhir di tangan pihak yang tidak bertanggung jawab.
Penyerang kemudian mencoba kombinasi tersebut di layanan lain—misalnya Gmail, Facebook, Instagram, Shopee, Tokopedia, internet banking, atau email kantor. Teknik ini disebut credential stuffing: memakai kredensial dari satu kebocoran untuk membuka akun di layanan lain.
Ilustrasi sederhana
Bayangkan Anda memakai password Rahasia123! untuk 20 akun.
Jika salah satu aplikasi lama yang jarang dipakai mengalami kebocoran, penyerang tidak perlu menebak password Anda di 20 layanan lain. Mereka cukup mencoba Rahasia123! pada email, media sosial, e-commerce, dan layanan keuangan Anda.
Akibatnya, satu kebocoran kecil dapat berubah menjadi masalah besar:
- Email utama dibajak, lalu dipakai untuk mereset password akun lain.
- Akun media sosial dibajak dan dipakai menipu teman atau keluarga.
- Akun belanja dipakai untuk transaksi atau penipuan.
- Akun kerja dibajak, berpotensi membocorkan data perusahaan.
- Akun perbankan atau dompet digital menjadi target utama bila passwordnya sama.
Password kuat belum cukup
Banyak orang merasa aman karena passwordnya “sulit”, misalnya memakai huruf besar, angka, dan simbol. Namun, CISA menegaskan bahwa password yang kuat pun tetap berbahaya bila dipakai ulang di banyak akun.
Jika password tersebut bocor dari satu layanan, tingkat kerumitannya tidak lagi membantu. Penyerang tidak perlu memecahkan password; mereka sudah memilikinya.
Ciri password yang aman
Password yang baik bukan hanya rumit, tetapi juga unik untuk setiap akun. CISA merekomendasikan password minimal 16 karakter, acak, dan hanya dipakai untuk satu akun.
| Prinsip | Contoh buruk | Contoh yang lebih aman |
|---|---|---|
| Unik per akun | Password sama di semua akun | Password berbeda untuk email, media sosial, dan perbankan |
| Panjang | Adhie123 | Minimal 16 karakter |
| Acak | NamaTahunLahir | Karakter acak yang dihasilkan password manager |
| Tidak mudah ditebak | Password1! | Passphrase 5–7 kata yang tidak berkaitan |
| Tidak tersimpan di catatan terbuka | File Excel atau catatan ponsel tanpa enkripsi | Password manager terenkripsi |
Rekomendasi CISA menyebut password yang kuat minimal 16 karakter, acak, dan unik; alternatifnya adalah passphrase dari 5–7 kata yang tidak saling berhubungan.
Solusi paling praktis: password manager
Anda tidak perlu menghafal puluhan password acak. Gunakan password manager untuk menyimpan dan membuat password unik secara otomatis. CISA menyebut password manager sebagai solusi untuk membuat, menyimpan, dan mengingat password yang kuat.
Cara kerjanya sederhana:
- Anda hanya mengingat satu master password yang sangat kuat.
- Password manager menyimpan password lain secara terenkripsi.
- Saat login, password manager dapat mengisi password secara otomatis.
- Setiap akun mendapatkan password acak yang berbeda.
- Jika satu akun bocor, akun lain tetap relatif aman karena passwordnya berbeda.
Aktifkan verifikasi dua langkah
Password yang unik perlu didukung verifikasi dua langkah atau two-factor authentication (2FA). Dengan 2FA, penyerang yang berhasil mendapat password Anda tetap perlu kode verifikasi, aplikasi autentikator, atau kunci keamanan untuk masuk.
Aktifkan 2FA terutama pada akun paling sensitif:
- Email utama, karena email sering dipakai untuk mereset akun lain.
- Akun perbankan dan dompet digital.
- Akun media sosial.
- Akun kerja, email perusahaan, dan cloud storage.
- Password manager itu sendiri.
Langkah darurat jika sudah memakai password sama
Jika Anda saat ini masih memakai satu password untuk banyak akun, lakukan langkah berikut segera:
- Ubah password email utama terlebih dahulu, karena email biasanya menjadi pintu untuk mereset akun lain.
- Aktifkan 2FA pada email, perbankan, media sosial, dan akun kerja.
- Ganti password pada akun keuangan dan e-commerce dengan password unik.
- Periksa riwayat login dan perangkat yang tidak dikenal pada setiap akun penting.
- Gunakan password manager untuk membuat password acak dan unik ke depannya.
- Jangan menyimpan password di catatan ponsel, Excel, atau file tanpa enkripsi. CISA menyarankan penyimpanan kredensial dalam solusi manajemen password yang aman.
Kesalahan yang sering terjadi
- Menggunakan nama, tanggal lahir, nomor telepon, atau nama hewan peliharaan sebagai password.
- Menambahkan angka tahun di akhir password, misalnya
Nama2026. - Memakai password sama untuk akun pribadi dan akun kerja.
- Menyimpan password di catatan ponsel yang tidak terenkripsi.
- Menganggap 2FA tidak perlu karena password sudah “kuat”.
- Mengabaikan email peringatan login dari perangkat asing.
Prinsip yang perlu diingat
Satu password untuk semua akun sama seperti memakai satu kunci untuk rumah, kantor, mobil, brankas, dan gudang. Jika kunci itu hilang atau disalin, semua pintu langsung terbuka.
Kebiasaan paling aman adalah sederhana:
Satu akun, satu password unik, satu lapisan verifikasi tambahan.
Dengan password manager dan 2FA, Anda tidak perlu menghafal puluhan password rumit, tetapi tetap menjaga akun penting jauh lebih aman.
Berikut lanjutan artikel yang dapat langsung ditempel setelah bagian “Kesalahan yang sering terjadi”.
Cara membangun kebiasaan keamanan digital
Mengubah kebiasaan password tidak perlu dilakukan sekaligus untuk seluruh akun. Mulailah dari akun yang paling berisiko, lalu perbaiki secara bertahap setiap minggu. CISA menyarankan penggunaan password yang panjang, acak, dan unik untuk setiap akun, dengan password manager sebagai alat penyimpanan utama.
Prioritas akun yang harus diamankan
Urutan prioritas berikut membantu mengurangi risiko secara efektif:
- Email utama, karena email sering menjadi jalur pemulihan akun lain.
- Akun perbankan, e-wallet, dan investasi, karena berhubungan langsung dengan uang.
- Akun kerja dan email perusahaan, karena dapat menjadi pintu masuk data bisnis.
- Media sosial utama, karena dapat dipakai untuk penipuan, penyebaran pesan, atau pemulihan akun lain.
- E-commerce dan layanan langganan, karena sering menyimpan alamat, nomor telepon, dan metode pembayaran.
- Akun lama yang jarang dipakai, karena sering terlupakan tetapi tetap menyimpan data pribadi.
Memilih password manager yang aman
Password manager bukan hanya tempat menyimpan password. Alat ini dapat membuat password acak, mengingatkan bila password lemah atau dipakai ulang, serta mengisi formulir login secara otomatis.
Saat memilih password manager, pastikan memiliki fitur berikut:
- Enkripsi end-to-end.
- Dukungan multiplatform, misalnya ponsel, laptop, dan browser.
- Pembuat password acak.
- Peringatan untuk password yang lemah, dipakai ulang, atau terindikasi bocor.
- Dukungan autentikator atau passkey.
- Backup dan pemulihan akun yang jelas.
- Reputasi pengembang yang baik dan pembaruan rutin.
Lindungi master password
Master password adalah “kunci induk” dari seluruh password Anda. Jika master password bocor dan penyerang berhasil membuka vault, seluruh isi password manager dapat berisiko.
Gunakan prinsip berikut:
- Buat master password berupa passphrase panjang, minimal 16 karakter.
- Jangan memakai nama, tanggal lahir, nomor telepon, atau kalimat yang mudah ditebak.
- Jangan menggunakan master password yang sama dengan email, media sosial, atau perbankan.
- Aktifkan MFA pada akun password manager.
- Jangan bagikan master password kepada siapa pun, termasuk melalui WhatsApp atau email.
Contoh passphrase yang lebih aman adalah gabungan 5–7 kata acak yang tidak berkaitan, misalnya: Kopi-Jembatan-Lampu-Pelangi-27-Kuda. Jangan memakai contoh tersebut; buat passphrase unik milik Anda sendiri. CISA menyebut passphrase dari empat kata acak atau lebih sebagai salah satu cara membuat password panjang dan kuat.
Metode 2FA yang paling aman
Tidak semua metode verifikasi dua langkah memiliki tingkat keamanan yang sama. CISA menyarankan memilih metode MFA paling aman yang tersedia; kunci keamanan fisik atau security key disebut sebagai perlindungan terbaik.
| Metode 2FA | Tingkat perlindungan | Catatan |
|---|---|---|
| Security key / passkey | Sangat tinggi | Tahan phishing dan tidak bergantung pada kode yang mudah disalahgunakan |
| Authenticator app | Tinggi | Kode berbasis waktu, lebih aman daripada SMS |
| SMS OTP | Sedang | Lebih baik daripada tidak memakai 2FA, tetapi rentan terhadap serangan SIM swap dan phishing |
| Email verification | Sedang | Berguna sebagai pemulihan, tetapi jangan dijadikan satu-satunya lapisan keamanan |
MFA bekerja dengan menggabungkan minimal dua kategori kredensial, misalnya sesuatu yang Anda ketahui seperti password dan sesuatu yang Anda miliki seperti kode dari aplikasi autentikator atau perangkat fisik.
Jangan lupakan pemulihan akun
Banyak orang fokus pada password, tetapi lupa mengamankan jalur pemulihan. Jika email pemulihan atau nomor telepon Anda dapat diakses penyerang, mereka dapat meminta reset password meskipun password utama sudah kuat.
Lakukan langkah berikut:
- Pastikan email pemulihan adalah email yang Anda kendalikan penuh.
- Aktifkan MFA pada email pemulihan.
- Perbarui nomor telepon bila sudah tidak digunakan.
- Simpan kode pemulihan secara aman, bukan di screenshot ponsel atau folder yang mudah diakses.
- Tinjau perangkat dan sesi login yang tidak dikenal secara berkala.
Kebiasaan yang perlu dihindari
Selain memakai password yang sama, hindari kebiasaan berikut:
- Mengirim password melalui WhatsApp, SMS, email, atau catatan bersama.
- Menyimpan password di file Excel, Word, atau catatan ponsel tanpa enkripsi.
- Memakai password yang berkaitan dengan identitas pribadi, seperti nama, tanggal lahir, atau nomor KTP.
- Menggunakan password yang sama untuk akun pribadi dan akun kerja.
- Menunda penggantian password setelah menerima notifikasi kebocoran data.
- Mengklik tautan “reset password” dari email atau pesan yang mencurigakan.
- Memberikan kode OTP kepada siapa pun, termasuk orang yang mengaku sebagai petugas bank atau customer service.
Checklist keamanan akun
Gunakan checklist ini untuk mengevaluasi keamanan akun Anda:
- Email utama memiliki password unik.
- Setiap akun penting menggunakan password berbeda.
- Password minimal 16 karakter atau menggunakan passphrase panjang.
- Password manager digunakan untuk menyimpan password.
- Master password password manager kuat dan tidak dipakai di akun lain.
- MFA aktif pada email, perbankan, media sosial, dan akun kerja.
- Email pemulihan dan nomor telepon masih aktif.
- Riwayat login dan perangkat asing telah diperiksa.
- Tidak ada password yang dibagikan melalui pesan atau file tidak terenkripsi.
- Kode pemulihan disimpan di tempat aman.
Penutup
Bahaya utama dari password yang sama bukan pada rumit atau sederhananya password tersebut, melainkan pada efek domino ketika satu akun bocor. Satu kebocoran dapat membuka akses ke email, media sosial, dompet digital, akun belanja, hingga data kerja Anda.
Solusinya tidak rumit: buat password unik untuk setiap akun, gunakan password manager agar mudah dikelola, dan aktifkan MFA pada akun paling penting. CISA menekankan bahwa password panjang, acak, dan unik—didukung password manager serta MFA—adalah langkah dasar yang paling efektif untuk melindungi akun digital.
Mulailah hari ini dari email utama dan akun perbankan Anda. Perubahan kecil pada kebiasaan login dapat mencegah kerugian besar di kemudian hari.
#KeamananDigital #PasswordManager #CyberSecurity #KeamananSiber #2FA #VerifikasiDuaLangkah #TipsKeamanan #KeamananAkun #PasswordKuat #DigitalSafety